01IAM y control de seguridad avanzado
p.5- ›Roles, políticas y la regla del involucramiento de recurso
- ›ECS Task Roles vs Launch Configurations / Templates
- ›AWS KMS, SSE-KMS y claves administradas
- ›Parameter Store vs Secrets Manager
My study notes and preparation paths. Content is in Spanish.
SAA-C03 · Certified
Guía de estudio técnica e intensiva: 4 dominios, matrices de decisión y preguntas trampa. Compilada por mí a partir de mi preparación.
Mínimo privilegio, cifrado, segmentación de red y gobernanza. Es el dominio más pesado del examen.
D1 · Arquitecturas Seguras
Listen to the technical breakdown and exam insights while exploring this domain.
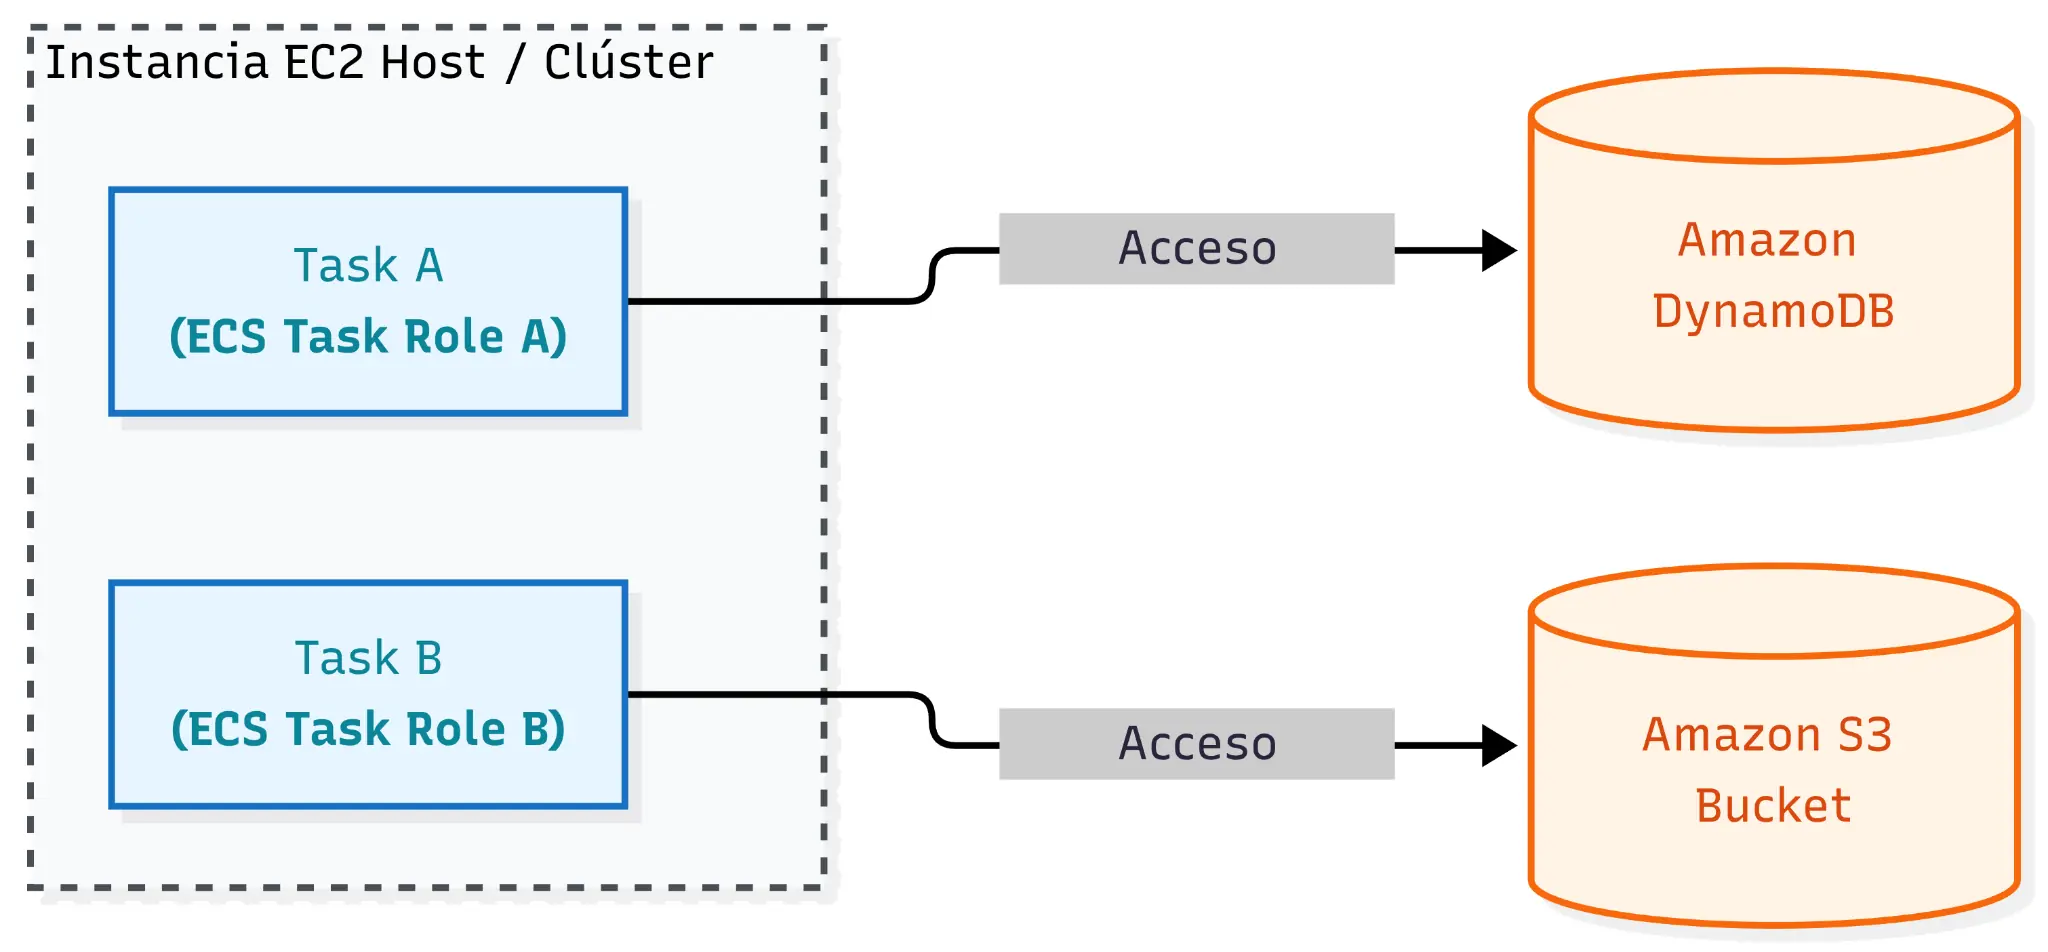
ECS Task Roles: cada tarea tiene su propio rol, aislado del host EC2.
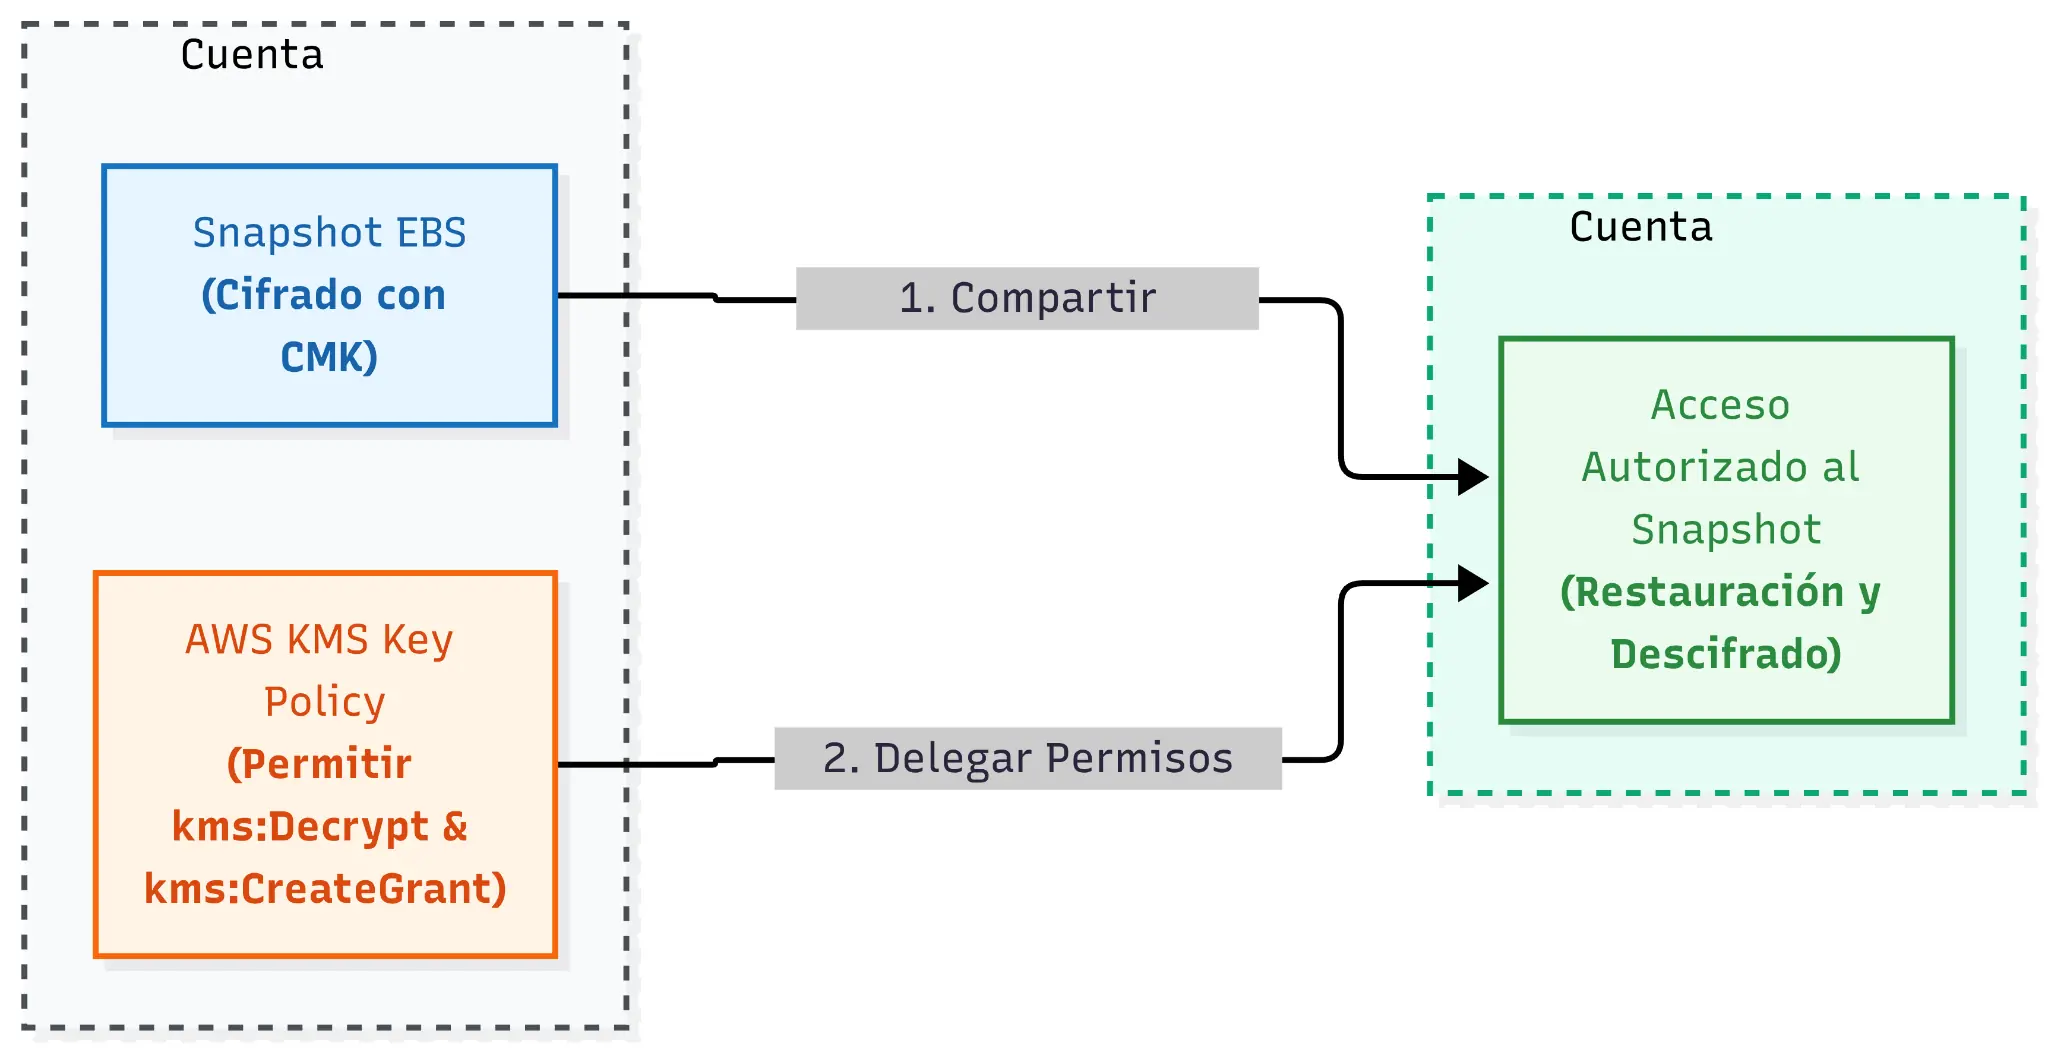
Compartir un snapshot EBS cifrado: requiere CMK y delegar permisos en la Key Policy.
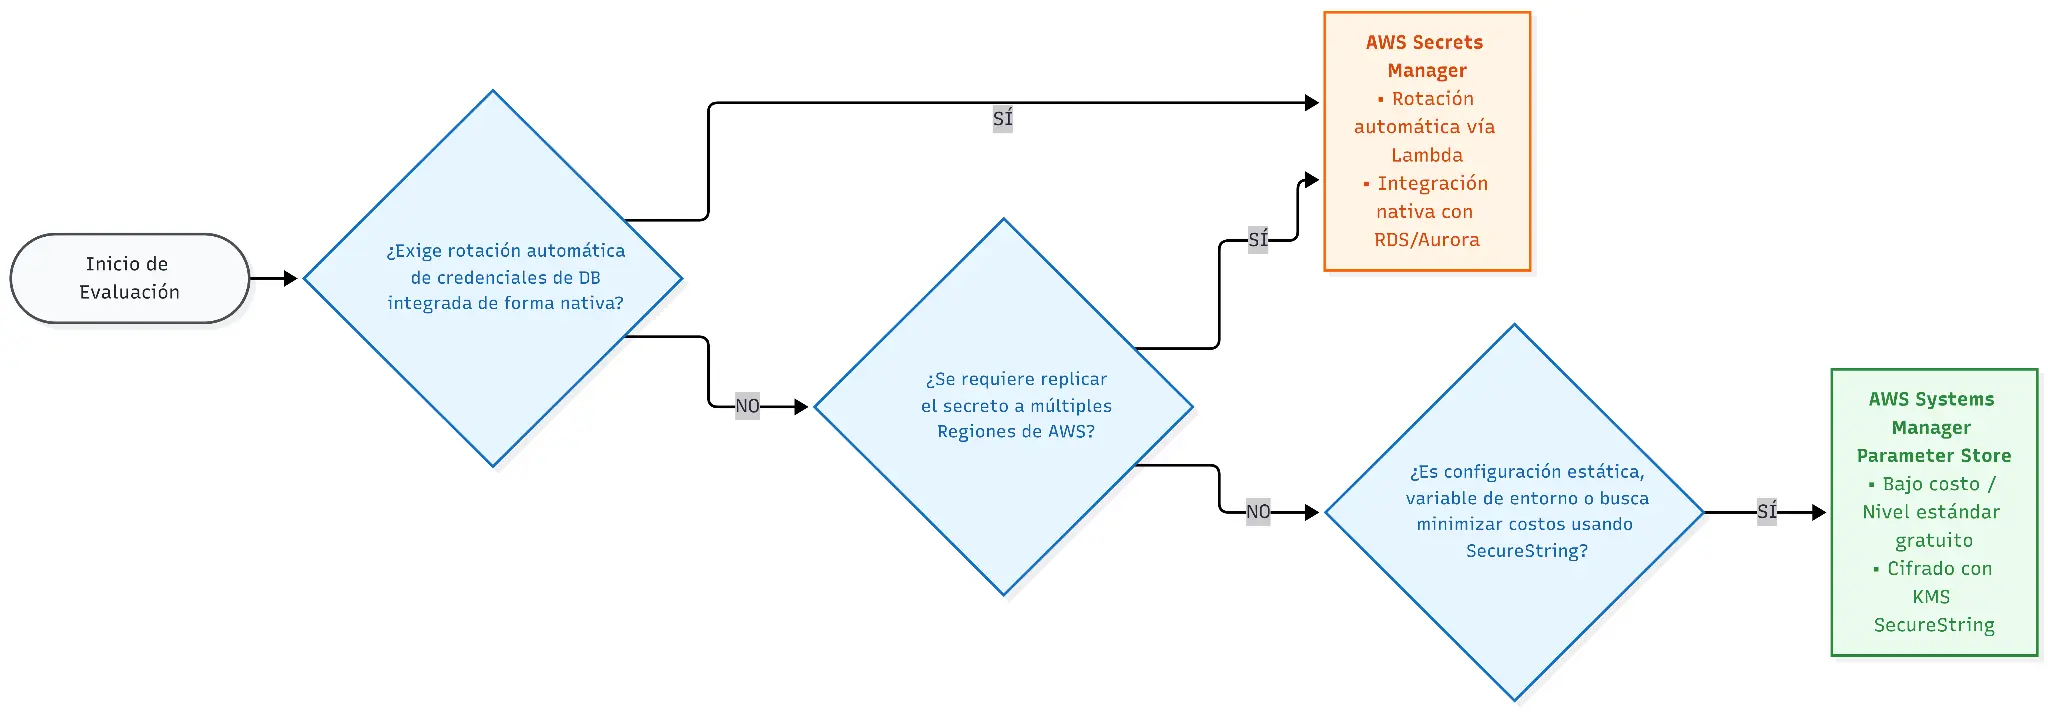
Árbol de decisión: Secrets Manager vs Parameter Store.
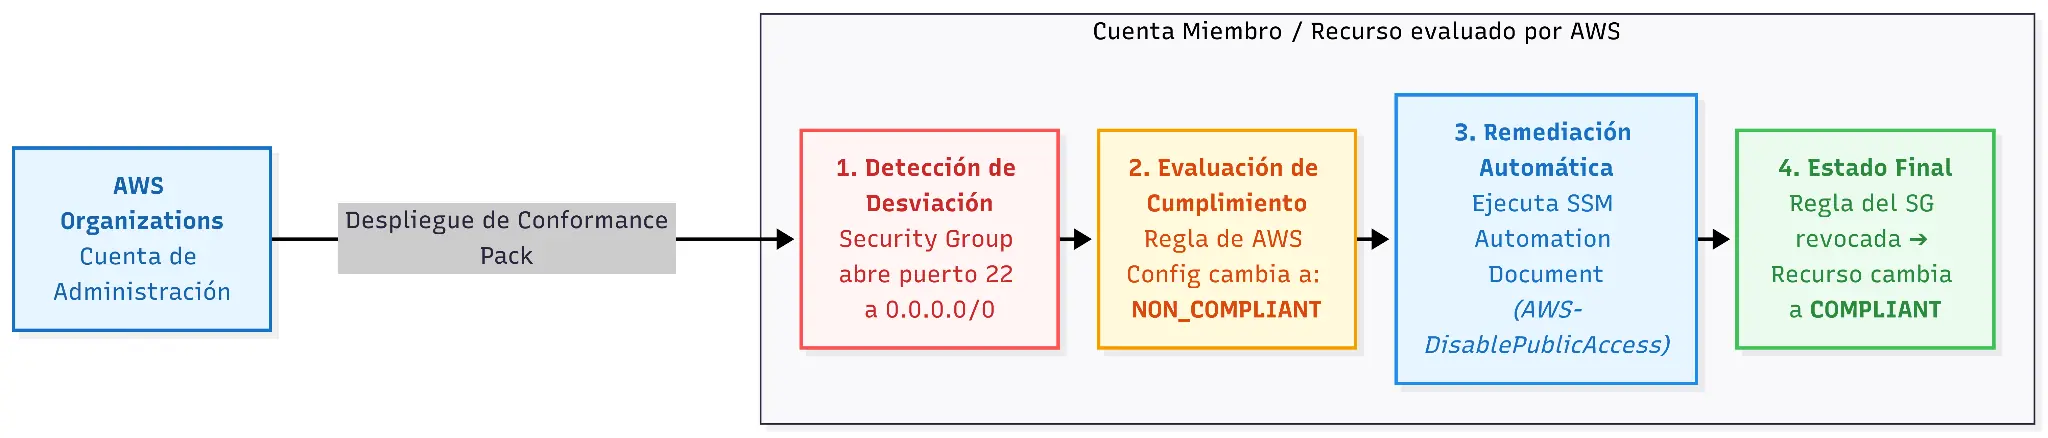
Gobernanza automática: Conformance Pack desde Organizations, detección y remediación con SSM.
Business requirement → technical problem → key AWS service → recommended pattern.
| Requirement | Problem | Service | Pattern |
|---|---|---|---|
| Aislamiento de permisos en contenedores | Múltiples contenedores en la misma EC2 host no deben compartir credenciales IAM. | ECS Task Roles | Definir un Task Role en la Task Definition, no en el perfil de la instancia host. |
| Compartir snapshots cifrados entre cuentas | No se pueden compartir snapshots cifrados con claves administradas por AWS (aws/ebs). | KMS Customer-managed CMK | Recifrar con CMK, actualizar la Key Policy para la cuenta destino y compartir el snapshot. |
| Acceso privado a S3 / DynamoDB | Conectar desde subredes privadas sin costo adicional ni salir de la VPC. | VPC Gateway Endpoint | Crear el endpoint en la VPC y asociarlo a la Route Table de la subred privada. |
| Conexión privada a servicios como SNS o SQS | Consumir servicios gestionados sin exponer tráfico a Internet ni usar NAT. | VPC Interface Endpoint (PrivateLink) | Desplegar una ENI con IP privada en la subred y asociarle un Security Group. |
| Administración remota sin puertos abiertos | Conectarse por SSH/RDP a instancias privadas sin IP pública ni puerto 22/3389. | Systems Manager Session Manager | Instalar el agente SSM y acceder mediante IAM sin reglas de entrada en el SG. |
| Rotación automática de credenciales de BD | Cumplir normativas rotando la contraseña de Amazon RDS automáticamente. | AWS Secrets Manager | Guardar las credenciales en Secrets Manager y activar la rotación con Lambda. |
| Protección contra SQL Injection y XSS | Filtrar peticiones maliciosas en capa 7 expuestas en un ALB o CloudFront. | AWS WAF | Configurar Web ACLs con reglas administradas contra SQLi/XSS y rate-based rules. |
| Gobernanza multicuenta automatizada | Desplegar y auditar reglas de cumplimiento (PCI-DSS, NIST) en toda la empresa. | AWS Config Conformance Packs + Organizations | Desplegar paquetes de conformidad centralmente y vincular la remediación con SSM. |
Aislamiento de permisos en contenedores
Múltiples contenedores en la misma EC2 host no deben compartir credenciales IAM.
→ ECS Task Roles
Definir un Task Role en la Task Definition, no en el perfil de la instancia host.
Compartir snapshots cifrados entre cuentas
No se pueden compartir snapshots cifrados con claves administradas por AWS (aws/ebs).
→ KMS Customer-managed CMK
Recifrar con CMK, actualizar la Key Policy para la cuenta destino y compartir el snapshot.
Acceso privado a S3 / DynamoDB
Conectar desde subredes privadas sin costo adicional ni salir de la VPC.
→ VPC Gateway Endpoint
Crear el endpoint en la VPC y asociarlo a la Route Table de la subred privada.
Conexión privada a servicios como SNS o SQS
Consumir servicios gestionados sin exponer tráfico a Internet ni usar NAT.
→ VPC Interface Endpoint (PrivateLink)
Desplegar una ENI con IP privada en la subred y asociarle un Security Group.
Administración remota sin puertos abiertos
Conectarse por SSH/RDP a instancias privadas sin IP pública ni puerto 22/3389.
→ Systems Manager Session Manager
Instalar el agente SSM y acceder mediante IAM sin reglas de entrada en el SG.
Rotación automática de credenciales de BD
Cumplir normativas rotando la contraseña de Amazon RDS automáticamente.
→ AWS Secrets Manager
Guardar las credenciales en Secrets Manager y activar la rotación con Lambda.
Protección contra SQL Injection y XSS
Filtrar peticiones maliciosas en capa 7 expuestas en un ALB o CloudFront.
→ AWS WAF
Configurar Web ACLs con reglas administradas contra SQLi/XSS y rate-based rules.
Gobernanza multicuenta automatizada
Desplegar y auditar reglas de cumplimiento (PCI-DSS, NIST) en toda la empresa.
→ AWS Config Conformance Packs + Organizations
Desplegar paquetes de conformidad centralmente y vincular la remediación con SSM.
“Acceso a S3/DynamoDB sin costo de transferencia y mediante tablas de ruta”
→ VPC Gateway Endpoint
“Rotación automática de credenciales de base de datos con Lambda”
→ AWS Secrets Manager (descartar Parameter Store)
“Reglas con estado (stateful) para filtrar por ID de Security Group”
→ Security Group
“Denegación explícita de IP maliciosa a nivel de subred”
→ Network ACL (NACL)
“Acceso de administración sin IP pública ni puertos de entrada abiertos”
→ Systems Manager Session Manager
“Cifrado de snapshots para compartir entre múltiples cuentas”
→ KMS Customer-Managed Key (CMK)
“Autenticación de usuarios finales, inicio de sesión social / SAML”
→ Cognito User Pools
“Credenciales temporales de IAM para usuarios de aplicación”
→ Cognito Identity Pools
“Microservicios asíncronos con estricto ordenamiento de mensajes”
→ SQS FIFO
“Almacenamiento de bloques ultra baja latencia adjunto al host (efímero)”
→ EC2 Instance Store
“Gobernanza centralizada de copias de seguridad multicuenta”
→ AWS Backup
NAT Gateway para S3
Funciona, pero es incorrecta si existe un VPC Gateway Endpoint: no transita por Internet, rinde más y no cuesta.
Rol de instancia EC2 para contenedores ECS
Agregar permisos al rol del host viola el mínimo privilegio. La respuesta correcta es siempre ECS Task Role.
Snapshots cifrados con la clave por defecto (aws/ebs)
Las claves administradas por AWS no se comparten. Hay que copiar el snapshot con una CMK y compartir snapshot y clave.
Parameter Store para rotación automática
SecureString parece la opción barata, pero no tiene motor de rotación. Para rotar con Lambda: Secrets Manager.
Bastion Host abierto a 0.0.0.0/0
Restringe el SG a la IP corporativa (x.x.x.x/32) o, mejor, usa Session Manager y elimina los puertos de entrada.